为规范重庆XX中学内部移动存储介质的使用和管理,防止出现因移动存储的使用造成重庆XX中学网络与信息系统感染病毒、信息外泄等情况, 根据西重庆XX中学信息安全建设及保密工作需要,特编制本规定。本管理程序适用于重庆XX中学对可移动介质的安全管理。
第一章 目的
第一条 为规范重庆XX中学内部移动存储介质的使用和管理,防止出现因移动存储的使用造成重庆XX中学网络与信息系统感染病毒、信息外泄等情况, 根据西重庆XX中学信息安全建设及保密工作需要,特编制本规定。
第二条 本管理程序适用于重庆XX中学对可移动介质的安全管理。
第三条 网络安全办公室负责重庆XX中学移动介质的安全管理,具体管理工作由网络安全办公室文档管理员负责。
第四条 术语、定义及缩写语
可移动介质 Removable media:可移动介质主要是指用于记录、存储、拷贝数据信息的移动硬盘、软盘、磁带、光盘、U 盘、存储卡等磁、光及半导体介质载体。移动存储介质包括:软盘、光盘、磁盘、移动硬盘、U 盘、CF 卡、SD 卡、MMC 卡、SM 卡、记忆棒、xD 卡及手机、相机、磁带等。
第五条 可移动介质的使用和登记管理
- 由网络安全办公室对计算机设备统一实施 USB 移动存储端口的开放和禁用管理。通过域控服务器策略功能,禁用各部门除批准使用以外的客户端 USB 移动存储端口,以杜绝移动存储设备通过USB 端口导致的信息安全及病毒传播等问题的发生。
- 原则上重庆XX中学内部只能使用由重庆XX中学统一派发的移动存储设备,禁止外来移动存储设备在内使用,确因工作需要须到指定专用计算机上使用。
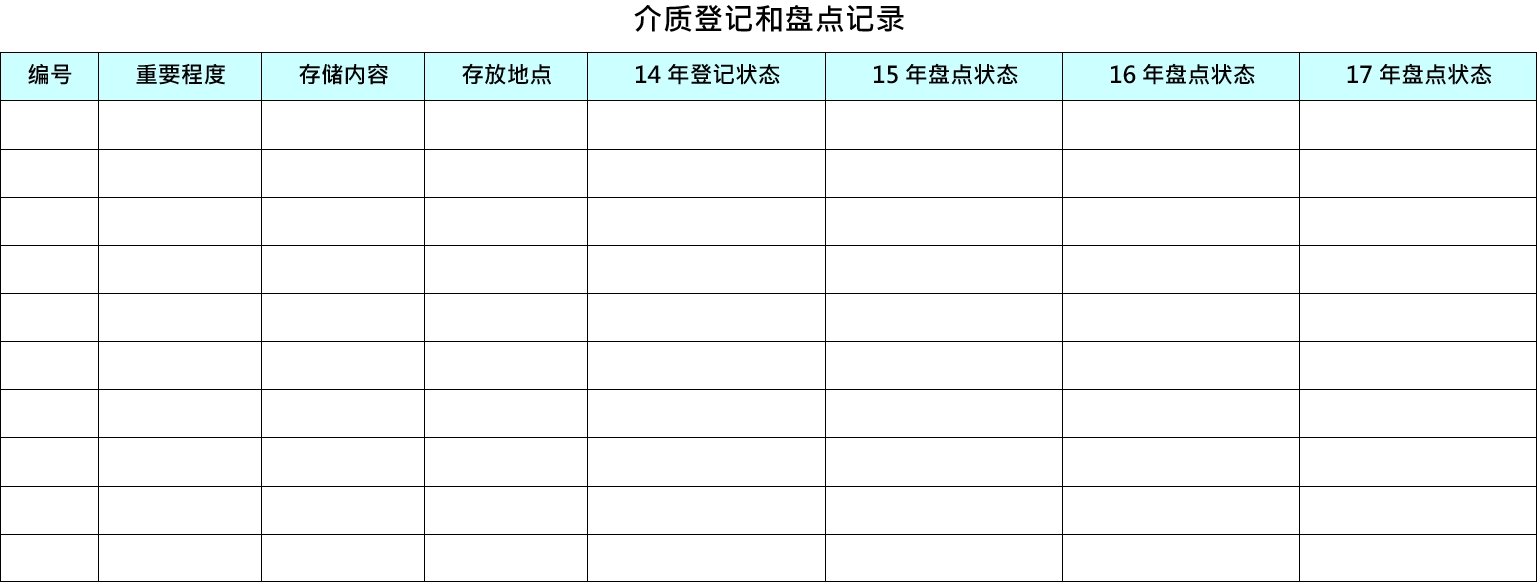
- 文档管理员应对可移动介质进行登记管理。登记信息应包含介质类型、重要程度、存放地点等内容。介质重要程度根据存储信息数据类型分为“工作秘密”、“内部公 开”、“外部公开”三种类型。
- 涉及业务信息、系统敏感信息的可移动介质应当存放在带锁的屏蔽文件柜中,对于重要的数据信息还需要做到异地存放。其他可移动介质应存放在统一的位置。
- 网络安全办公室对移动存储介质要定期(至少每年一次)进行检查盘点,随时掌握每个移动存储设备的工作状态,监控设备使用过程。
第六条 可移动介质的外出管理
- 重庆XX中学移动存储设备严禁外借,严禁将涉密移动存储介质交与责任人以外的其他人员或者亲 属使用。
- 移动存储介质存储的数据必须与密级相符,禁止通过移动存储介质将涉密信息拷贝在家用电脑或其他电脑上。
- 职工离职离岗前,要将所保管的移动存储介质全部退回,备份其设备使用日志,并办理相关移交手续。
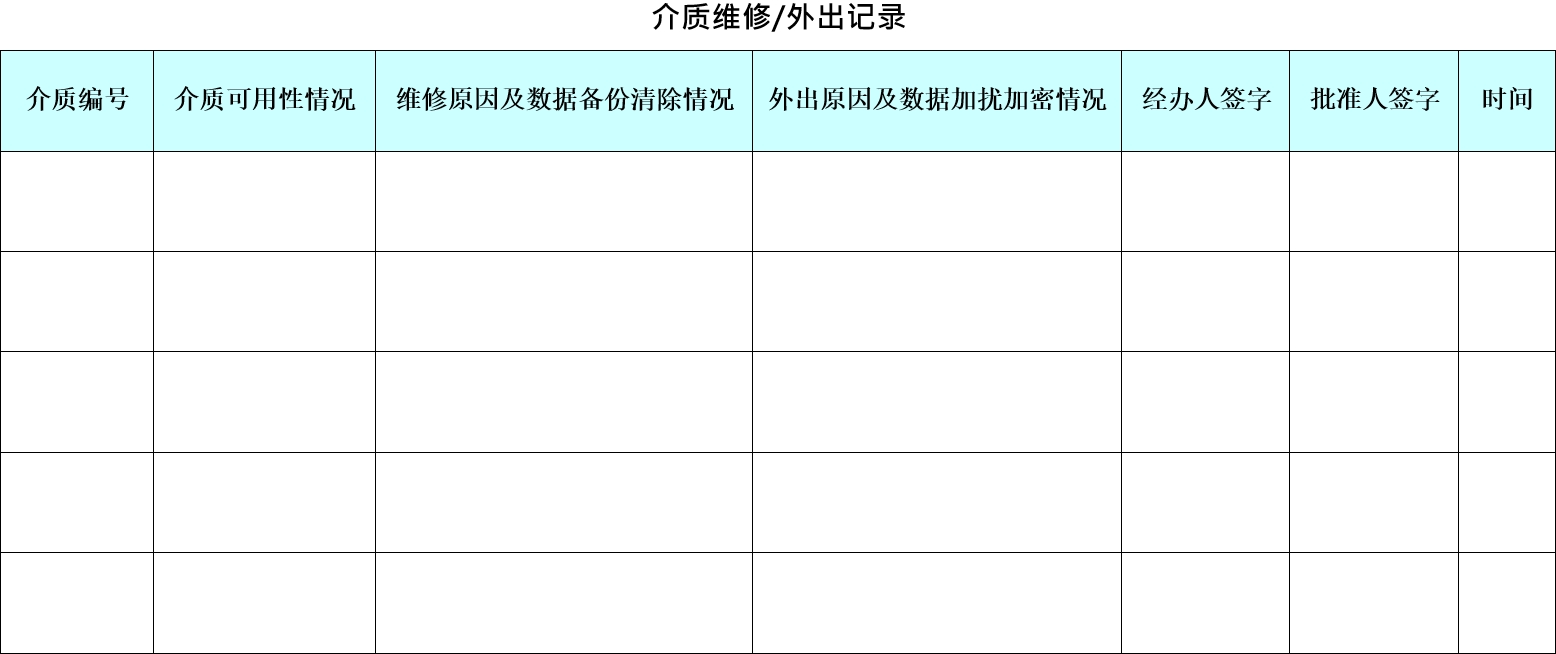
- 如因开会、出差等原因需要将移动介质带出重庆XX中学时,必须由文档管理员填写《介质外出登记记录》。
- 带出工作环境的移动介质,必须进行内容加密和监控管理。
第七条 可移动介质的维修管理
- 常规的介质错误或软故障维修由网络安全办公室文档管理员进行维护处理。
- 移动介质如发生硬件故障、损坏等情况需要外送维 修时,必须由文档管理员对介质中的敏感数据进行清除处理, 清除处理后的数据必须不可恢复。
- 对于数据无法识别也无法清除的涉密移动介质可由文档管理员提出申请走介质报废流程。
第八条 可移动介质的销毁管理
移动介质的销毁必须经网络安全办公室同意后由文档 管理员当众销毁,任何人不得自行销毁重庆XX中学的移动介质。移动介质销毁可参照下述方式进行。
- 移动硬盘:文件先做删除,高级格式化后,低级格式化。报废的硬盘,需要粉碎报废。循环使用的硬盘,低级格式化后,拷入大量数据,覆盖无用信息后,高级格式化,再使用。
- U 盘:报废后能正常使用的写入大量数据并格式化后粉碎,不能正常使用的直接粉碎。
- 光盘:一次性光盘,粉碎。可擦写光盘,格式化后再使用。
- Cmos 芯片:粉碎。
- Flash 卡:报废后粉碎。
相关文章
-

数据中心如何部署漏洞扫描系统?有哪些功能
通过部署漏洞扫描系统,可以对数据中心主机服务器系统(LINUX、数据库、UNIX、WINDOWS)、交换机、路由器、防火墙、入侵防御、安全审计、边界接入平台等等设备,实现不同内容、不同级别、不同程度、不同层次的扫描。对扫描结果,可以报表和图形的方式进行分析。实现了隐患扫描、安全评估、脆弱性分析和解决方案。 数据中心漏洞扫描系统功能如下: 1、能够对网络(安全)设备、主机系统和应用服务的漏洞进行扫描,指出有关网络的安全漏洞及被测系统的薄弱环节,给出详细的检测报告,并针对检测到的网络安全隐患给出相应…
-
GB/T 28451-2023 信息安全技术 网络入侵防御产品技术规范
《GB/T 28451-2023 信息安全技术 网络入侵防御产品技术规范》是中国国家标准委员会发布的一项重要技术规范,旨在为网络入侵防御产品的开发、评估和实施提供明确的技术要求和操作指南。该标准对网络入侵防御技术的发展和应用具有重要意义,特别是在应对日益复杂的网络安全威胁环境中,帮助组织有效防御来自内外部的各类入侵。 1. 标准背景与意义 随着互联网技术的迅猛发展,网络攻击手段和方式也不断升级,带来了巨大的安全隐患。从数据泄露到拒绝服务攻击,从网络入侵到病毒传播,网络安全的威胁愈加严峻。为了应对…
-
信息系统安全操作规程
第一章 维护人员 第一条 信息设备严禁非法关机,严禁在未关机的情况下直接断开电源开关。 第二条 信息设备开机后,检查各功能指示正常,系统无报警提示;否则应查找故障原因,直至故障排除。 第三条 系统设置严格遵循各信息系统操作说明,禁止不安说明操作;当与操作说明有出入,需要咨询相关供应商技术支持人员确认后方可操作。 第四条 禁止删除需要保留的信息,需要删除某项关键信息或数据时,必须得到许可,必要时进行信息备份。 第五条 禁止在未经许可的情况下修改或透露信息系统中的信息和数据。 第六条 发生信息系统故…
-

信息安全方针及安全策略
本系列文章来自于此前的真实项目案例,是一个学校安全系统建设中部分服务的内容,是给该单位的一套《安全制度汇编》,本篇文章信息安全方针及安全策略,倒是契合当下网络安全态势。原文档开放下载中~ 第一章 目的 第一条 为了深入贯彻落实国家信息安全政策文件要求和信息安全等级保护政策要求,加强重庆XX中学的信息安全管理工作,增强重庆XX中学全员信息安全意识,切实提高重庆XX中学信息系统安全保障能力,特制定本方针。 第二章 范围 第二条 适用于重庆XX中学信息安全管理活动。 第三章 职责 第三条 由领导和各科…
-

智慧医院建设项目解决方案:CA 数字签名系统
为保障医院电子病历系统、住院系统、门诊系统、医学影像系统、实验室系统等系统的业务信息安全,需依据《卫生系统电子认证服务管理办法(试行)》及相关标准规范要求,建立全院统一的电子认证服务体系和业务应用安全支撑体系,实现“可信身份、可信数据、可信行为、可信时间”的目标,保证电子病历的真实可信和合法有效性。 本系列文章分享一个比较新的智慧医院建设方案,原文系重庆某区县大三甲医院的智慧医院建设项目的真实案例,本篇介绍智慧医院中的安全系统部分。智慧医院建设项目文章列表: 建立我院统一的电子认证服务体系,面向…
-

系统备份与恢复管理制度
本办法涉及的存储备份系统包括:存储设备、光纤交换机、磁带库、移动介质、备份软件;管理适用对象包括网络安全办公室相关运维人员。 第一章 目的 第一条 为规范重庆XX中学存储备份系统管理,加强存储备份工作的日常管理及考核水平,保障系统安全稳定运行,明确管理责任,特制定本办法。 第二章 范围 第二条 本办法涉及的存储备份系统包括:存储设备、光纤交换机、磁带库、移动介质、备份软件;管理适用对象包括网络安全办公室相关运维人员。 第三章 职责 第三条 数据库管理员:负责存储备份系统的管理,包括存储设备的规划…
