为规范咱们单位的各信息系统需求变更操作,增强需求变更的可追溯性,控制需求变更风险, 特制定本规程。本规范适用于所有业务信息系统、网络系统的变更管理。
第一章 目的
第一条 为规范重庆XX中学各信息系统需求变更操作,增强需求变更的可追溯性,控制需求变更风险, 特制定本规程。
第二条 本规范适用于重庆XX中学所有业务信息系统、网络系统的变更管理。
第三条 各业务科室信息系统使用和维护人员按照本办法发起和进行各信息系统的变更,网络安全办公室系统管理员和网络管理员按照本办法发起或受理各信息系统的变更,并就相关变更的执行过程进行控制。
第四条 变更原则
- 应按照变更控制程序对变更过程进行控制。
- 当需求发生变化,需对软件包进行修改/变更时,首先应和第三方企业/软件供应商取得联系并获得帮助,了解 所需变更的可能性和潜在的风险:如项目进度、成本以及安全性等方面的风险。
- 重大系统变更需提交信息安全领导小组审批后实施。
第五条 系统数据变更流程
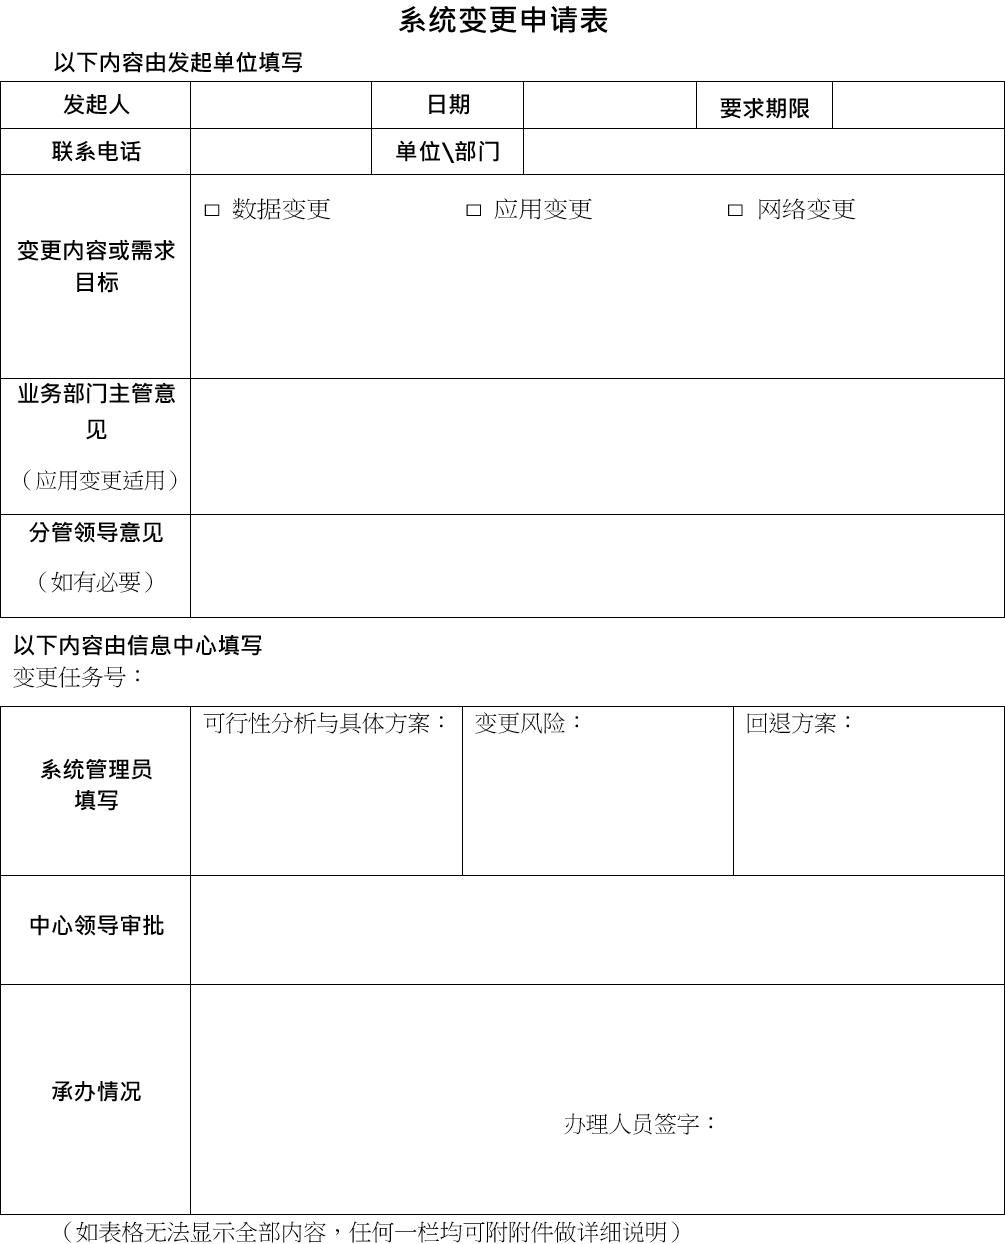
- 业务经办人员需首先填写《需求变更申请表》,由申请人在申请表中签名,提交至网络安全办公室;
- 应用系统管理员对变更申请进行分析,分析可行性与具体变更方案以及可能的工作量,如变更过程经过分析存在风险,需在《需求变更申请表》中对风险情况进行描述, 并提供回退方案;
- 网络安全办公室领导需对该项变更的风险和工作量进行确认,审核通过后在“网络安全办公室领导意见”处签字认可,交网络安全办公室分管系统管理员安排实施变更;
- 如果变更由外协公司人员负责实施,业务经办人员需提交一式两份需求变更申请单,一份留网络安全办公室存档,一份交外协公司保管,作为日后计算工作量的依据。
第六条 系统应用变更流程
- 业务经办人员首先填写《需求变更申请表》,由申请人在申请表中签名,经业务部门主管签名同意后,提交至信息中心;
- 应用系统管理员对变更申请进行分析,分析可行性与具体变更方案以及可能的工作量,如变更过程经过分析存在风险,需由系统管理员在《需求变更申请表》中对风险情况进行描述,并提供回退方案。
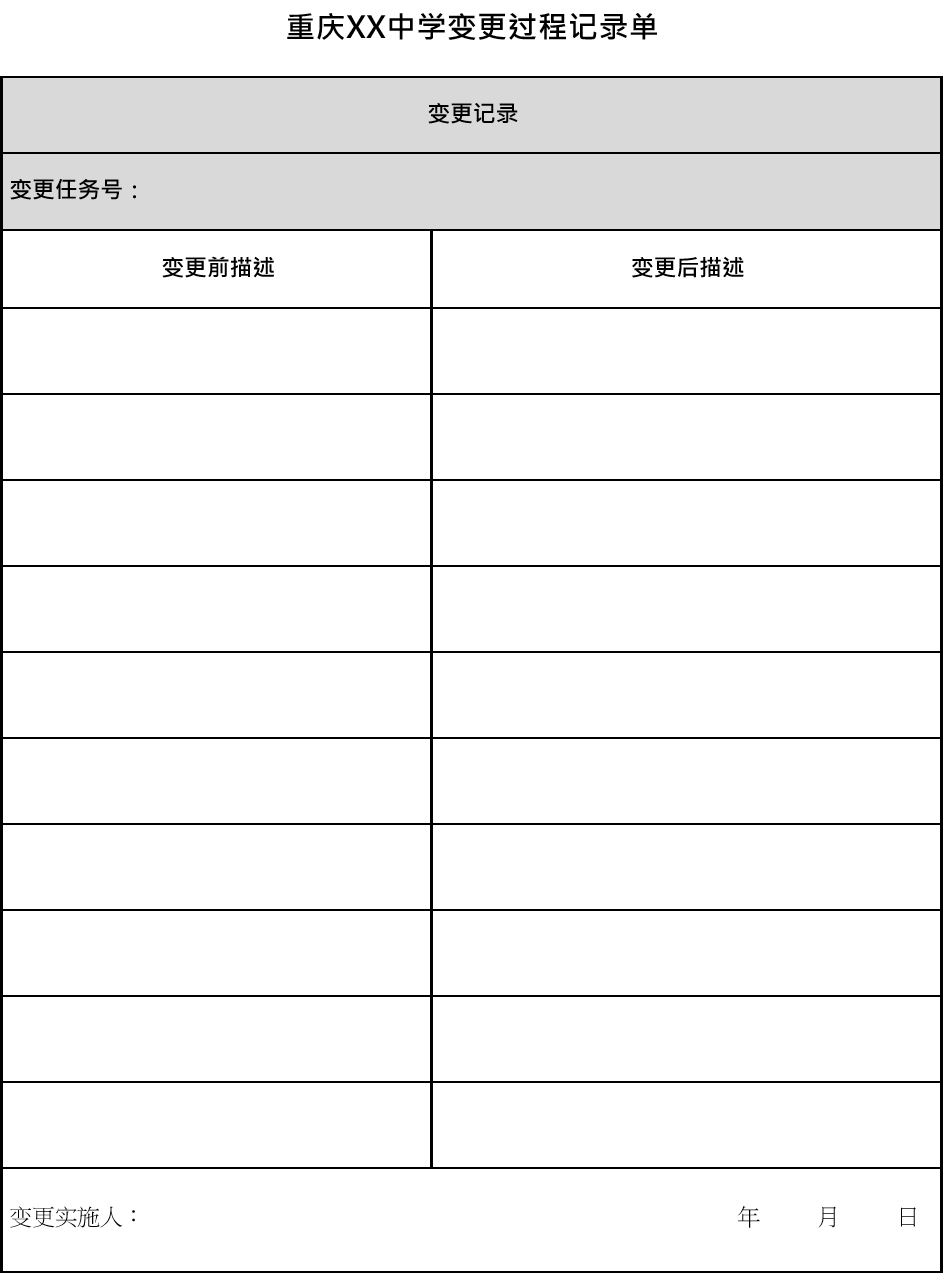
- 如变更过程风险较高,应报请网络安全办公室主任协调相关科室进行变更前演练,变更前演练需填写《信息系统应急预案》中附件 2《重庆XX中学应急演练记录单》,对变更演练过程进行记录。变更演练通过后方可进行后续变更。
- 网络安全办公室领导需对该项变更的风险和工作量进行审核,审核通过后在“网络安全办公室领导意见”处签字认可,交网络安全办公室分管系统管理员安排实施变更;
- 如果变更由外协公司人员负责实施,业务人员需提交一式两份需求变更申请单,一份留网络安全办公室存档, 一份交外协公司保管,作为日后计算工作量的依据。
相关文章
-
2023年网络安全十大发展趋势:隐私计算、数据安全、安全治理等
近日,中国计算机学会(CCF)计算机安全专委会中来自国家网络安全主管部门、高校、科研院所、大型央企、民营企业的委员投票评选出2023年网络安全十大发展趋势。 一、数据安全治理成为数字经济的基石 我国《数据安全法》提出“建立健全数据安全治理体系”,各地区各部门均在探索和建立数据分类分级、重要数据识别与重点保护制度。2022年12月,中共中央、国务院《关于构建数据基础制度更好发挥数据要素作用的意见》提出建立数据产权结构性分置制度,这将保障数据生产、流通、使用过程中各参与方享有的合法权利,进一步激发数…
-

关键信息基础设施运营者如何制修订安全管理制度
笔者在《浅谈关键信息基础设施运营者专门安全管理机构的组建》一文中,介绍了运营者的专门安全管理机构的组建。今天,笔者与各位读者分享运营者应如何制修订安全管理制度,以满足关键信息基础设施安全保护工作的需要。 1. 制修订安全管理制度的必要性 安全管理制度在关键信息基础设施保护工作中起约束和控制作用,安全制度不健全,或者不能贯穿关键信息基础设施保护的各环节、各阶段,特别是“老制度管新技术”,缺乏动态的、持续的管理制度,加之内部制约机制不完善、检查督导不到位,可能会导致网络安全风险隐患无法得到及时识别、…
-
GB/T 22240-2020《信息系统安全等级保护定级指南》PDF 下载
随着信息技术的迅猛发展和广泛应用,信息系统的安全问题日益凸显。为了指导和规范信息系统安全等级保护工作,提高我国信息安全保障能力和水平,《信息安全技术 信息系统安全等级保护定级指南》(GB/T 22240-2020)应运而生。该标准为信息系统的运营、使用单位提供了一套科学合理的安全等级划分方法,旨在根据信息系统的实际重要性和面临的安全威胁,确定适当的安全保护等级,并采取相应的安全措施。 本标准主要针对非涉密信息系统,明确了信息系统安全等级保护的基本概念、定级要素、定级流程以及不同安全保护等级的具体…
-

信息系统的系统交付管理
第一章 目的 第一条 为规范重庆XX中学系统建设管理和工程实施管理过程中的系统交付管理,特制订本管理办法。 第二章 范围 第二条 本规范适用于重庆XX中学项目管理、工程管理过程中的系统交付管理,对项目管理和工程管理过 程中的系统交付管理环节进行规范和约定。 第三章 职责 第三条 网络安全办公室负责项目类系统交付管理,办公室负责单一采购类系统交付管理。 第四章 管理细则 第四条 系统建设完成后,项目承建方要依据项目合同的交付部分向网络安全办公室进行项目交付,交付的内容至少包括:
-

PKI/CA 身份认证系统具备哪些功能
PKI/CA 身份认证平台通过发放和维护数字证书来建立一套信任网络,在同一信任网络中的用户通过申请到的数字证书来完成身份认证和安全处理。PKI 从技术上解决了网络通信安全的种种障碍,CA 从运营、管理、规范、法律、人员等多个角度来解决了网络信任问题。 数据中心 PKI/CA 身份认证平台功能如下: 1. CA 系统 1、证书管理:包括证书申请、证书下载、证书更新、证书注销、证书冻结、证书解冻、证书查询、证书归档; 2、模板管理:包括通用证书模板、签名证书模板、加密证书模板、设备证书模板、SSL …
-
信息安全管理岗位人员管理制度
为防止品质不良、技能欠佳的人员进入重庆XX中学从事信息岗位,降低职工因信息系使用不当所带来的差错、欺诈及滥用设施的风险,减少人员对于信息安全保密性、完整性、可用性的负面影响,特制定本制度。 第一章 目的 第一条 为防止品质不良、技能欠佳的人员进入重庆XX中学从事信息岗位,降低职工因信息系使用不当所带来的差错、欺诈及滥用设施的风险,减少人员对于信息安全保密性、完整性、可用性的负面影响,特制定本制度。 第二章 范围 第二条 本规定适用于重庆XX中学信息系统岗位人员的聘用、任职、离职的安全考察、保密控…
